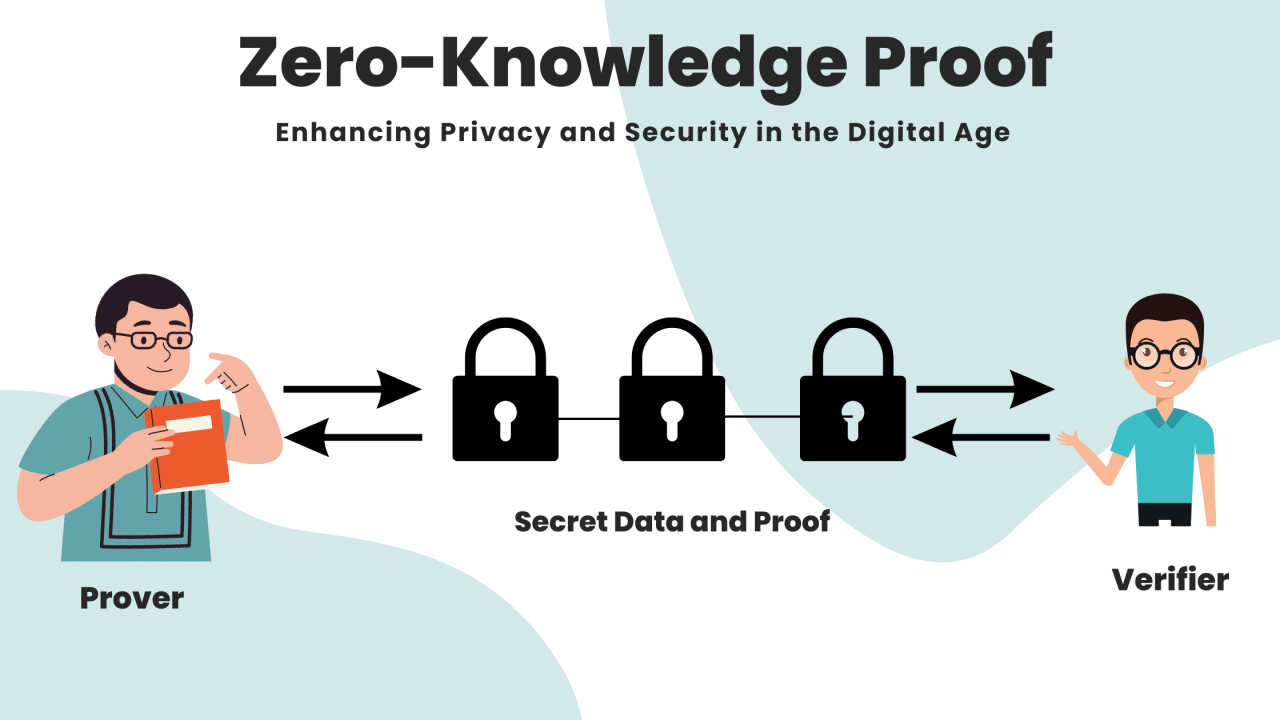
اثبات دانش صفر (Zero-knowledge proof) اولین بار توسط گلدواسر (Goldwasser)، مایکالی (Micali) و راکف (Rackoff) در سال 1985 ارائه شد (Goldwasser et al., 2019). پروتکل های اثبات دانش صفر (Zero-knowledge proof(ZKPs))، نوعی از پروتکل های تعاملی هستند که در آن یکی از طرفین، به نام اثباتکننده (Prover)، میتواند طرف دیگر را که تأییدکننده (Verifier) نام دارد، متقاعد کند که برخی از ادعاها درست است بدون اینکه چیزی غیر از این واقعیت که ادعای اثبات شده درست است را آشکار کند (Li & McMillin, 2014). اساساً ZKPs به گروهی از پروتکل های رمزنگاری اطلاق می شود که به یک بازیگر (یعنی اثبات کننده) اجازه می دهد تا بدون افشای محتوای یک بیانیه به خصوص، به متقاعد سازی بازیگر دیگر (یعنی تأییدکننده) پیرامون اعتبار آن بیانیه بپردازد (Ismayilov & Özturan, 2025). بطور کلی تر، در فرایند اثبات دانش صفر، صحت یا اعتبار یک ادعا (Statement) بدون افشای هیچ اطلاعات اضافی دیگری، مورد ارزیابی قرار می گیرد (Ma et al., 2024). علاوه بر این، ZKP نیاز به تبادل داده بین شرکت کننده ها (Participants) را حذف کرده و پیچیدگی همکاری بین آن ها را کاهش می دهد. چنین مزیتی، ZKP را به ویژه در برنامه هایی که نیاز به حفظ حریم خصوصی داده ها و کارایی بالا دارند، ارزشمند می کند (Bonawitz et al., 2017). رویکردهای مبتنی بر ZKP نشان دهنده یک پیشرفت انقلابی در یکپارچگی محاسباتی و فناوری حفظ حریم خصوصی است که امکان تبادل امن و خصوصی اطلاعات را بدون افشای داده های خصوصی اساسی (Underlying private data) فراهم می کند (Lavin et al., 2024).
انواع رویکردهای اثبات دانش صفر (Zero-knowledge proof)
اثباتهای دانش صفر (ZKPs) مجموعهای از روشهای رمزنگاری هستند که به یک طرف اجازه میدهند اعتبار یک ادعا را بدون افشای هیچ یک از جزئیات ادعا به دیگری ثابت کند. همانطور که پیشتر هم عنوان شد، کار مهم گلدواسر، میکالی و راکف زمینه را برای ZKP ها در دهه 1980 فراهم کرد (Goldreich et al., 2019). بر اساس اینکه آیا فرآیند اثبات نیاز به ارتباط بین اثبات کننده و تأیید کننده دارد، ZKP را می توان به اثبات های دانش صفر تعاملی (IZKP) (Biswas & Cormode, 2023) و اثبات های دانش صفر غیر تعاملی (NIZKP) (Gong et al., 2024) تقسیم کرد. روش ZKP شامل مجموعه ای از تعاملات بین اثبات کننده و تأیید کننده در طول فرآیند اثبات است، جایی که اثبات کننده صحت یک عبارت را با پاسخ به چالش های ایجاد شده توسط تأیید کننده اثبات می کند. روش NIZKP به اثبات کننده اجازه می دهد تا مدرکی تولید کند که می تواند به طور مستقل بدون تعامل مستقیم با تأیید کننده، تأیید شود (Fiat & Shamir, 1987). پس از آن، محققین ، آثار متعددی را تا دهه 1990 منتشر کردند که دامنه ZKP ها را به طیف وسیع تری از مسائل محاسباتی گسترش داد (Ben-Or et al., 1990; Goldreich et al., 1991). آن ها نشان دادند که ZKP ها در مقابله بامسائل با ویژگی زمان چندجملهای غیرقطعی کامل (Non-Deterministic Polynomial Time) که تحت عنوان NP-complete نیز شناخته می شوند، موثر عمل می کنند. یکی دیگر از پیشرفت های مهم در توسعه ZKP با معرفی مفهوم اختصار (succinctness) رقم خورد (Bitansky et al., 2012; Groth, 2010; Kilian, 1992)، که نوع کارآمدتری از رویکرد NIZK انجامید. بطور کلی ZKP ها به سه دسته عمده تقسیم می شوند (Petrosino et al., 2025).
- اثبات دانش صفر تعاملی (Proof Interactive ZeroKnowledge (iZKP)): این رویکرد از چندین دور تعامل بین اثباتکننده و تأییدکننده تشکیل می شود و به تدریج اعتماد تأییدکننده را بدون افشای اطلاعات حساس افزایش میدهد (Petrosino et al., 2025). اصول اساسی ZKPs راه حل های نوآورانه ای را برای سیستم های دیجیتال ارائه می دهد که هم امنیت و هم حریم خصوصی را در اولویت قرار می دهد (Zhang et al., 2019).
- اثبات دانش صفر غیر تعاملی (Non-interactive Zero-Knowledge Proof (NIZK)): در این حالت اثبات کننده یک مدرک واحد تولید می کند که تأیید کننده می تواند مستقلاً تأیید کند و نیاز به ارتباط مداوم را از بین می برد (Blum et al., 2019).
- اثبات مختصر دانش صفر غیر تعاملی (Succinct Non-interactive Zero-Knowledge Proof (SNARK)): یک نوع بسیار کارآمد از رویکرد NIZK است که محاسبات پیچیده را قادر می سازد به طور خلاصه و بدون تعامل تأیید شوند (Petkus, 2019). ویژگی های اختصار و غیر تعاملی SNARK ها کاربرد عملی و تطبیق پذیری آن ها را در بلاکچین ها و سیستم های غیر بلاکچینی افزایش می دهد (Zhang et al., 2019).
منابع
Ben-Or, M., Goldreich, O., Goldwasser, S., Håstad, J., Kilian, J., Micali, S., & Rogaway, P. (1990). Everything Provable is Provable in Zero-Knowledge BT – Advances in Cryptology — CRYPTO’ 88 (S. Goldwasser (red); bll 37–56). Springer New York.
Biswas, A., & Cormode, G. (2023). Interactive Proofs For Differentially Private Counting. Proceedings of the 2023 ACM SIGSAC Conference on Computer and Communications Security, 1919–1933. https://doi.org/10.1145/3576915.3616681
Bitansky, N., Canetti, R., Chiesa, A., & Tromer, E. (2012). From extractable collision resistance to succinct non-interactive arguments of knowledge, and back again. Proceedings of the 3rd Innovations in Theoretical Computer Science Conference, 326–349. https://doi.org/10.1145/2090236.2090263
Blum, M., Feldman, P., & Micali, S. (2019). Non-interactive zero-knowledge and its applications. In Providing Sound Foundations for Cryptography: On the Work of Shafi Goldwasser and Silvio Micali (bll 329–349). Association for Computing Machinery. https://doi.org/10.1145/3335741.3335757
Bonawitz, K., Ivanov, V., Kreuter, B., Marcedone, A., McMahan, H. B., Patel, S., Ramage, D., Segal, A., & Seth, K. (2017). Practical Secure Aggregation for Privacy-Preserving Machine Learning. Proceedings of the 2017 ACM SIGSAC Conference on Computer and Communications Security, 1175–1191. https://doi.org/10.1145/3133956.3133982
Fiat, A., & Shamir, A. (1987). How To Prove Yourself: Practical Solutions to Identification and Signature Problems BT – Advances in Cryptology — CRYPTO’ 86 (A. M. Odlyzko (red); bll 186–194). Springer Berlin Heidelberg.
Goldreich, O., Micali, S., & Wigderson, A. (1991). Proofs that yield nothing but their validity or all languages in NP have zero-knowledge proof systems. Journal of the ACM (JACM), 38(3), 690–728.
Goldreich, O., Micali, S., & Wigderson, A. (2019). Proofs that yield nothing but their validity and a methodology of cryptographic protocol design. In Providing Sound Foundations for Cryptography: On the Work of Shafi Goldwasser and Silvio Micali (bll 285–306). Association for Computing Machinery. https://doi.org/10.1145/3335741.3335754
Goldwasser, S., Micali, S., & Rackoff, C. (2019). The knowledge complexity of interactive proof-systems. In Providing sound foundations for cryptography: On the work of shafi goldwasser and silvio micali (bll 203–225).
Gong, B., Lau, W. F., Au, M. H., Yang, R., Xue, H., & Li, L. (2024). Efficient Zero-Knowledge Arguments For Paillier Cryptosystem. 2024 IEEE Symposium on Security and Privacy (SP), 93.
Groth, J. (2010). Short Pairing-Based Non-interactive Zero-Knowledge Arguments BT – Advances in Cryptology – ASIACRYPT 2010 (M. Abe (red); bll 321–340). Springer Berlin Heidelberg.
Ismayilov, G., & Özturan, C. (2025). PTTS: Zero-knowledge proof-based private token transfer system on Ethereum blockchain and its network flow based balance range privacy attack analysis. Journal of Network and Computer Applications, 233, 104045. https://doi.org/https://doi.org/10.1016/j.jnca.2024.104045
Kilian, J. (1992). A note on efficient zero-knowledge proofs and arguments (extended abstract). Proceedings of the Twenty-Fourth Annual ACM Symposium on Theory of Computing, 723–732. https://doi.org/10.1145/129712.129782
Lavin, R., Liu, X., Mohanty, H., Norman, L., Zaarour, G., & Krishnamachari, B. (2024). A Survey on the Applications of Zero-Knowledge Proofs. arXiv preprint arXiv:2408.00243.
Li, F., & McMillin, B. (2014). Chapter Two – A Survey on Zero-Knowledge Proofs (A. B. T.-A. in C. Hurson (red); Vol 94, bll 25–69). Elsevier. https://doi.org/https://doi.org/10.1016/B978-0-12-800161-5.00002-5
Ma, J., Liu, H., Zhang, M., & Liu, Z. (2024). VPFL: Enabling verifiability and privacy in federated learning with zero-knowledge proofs. Knowledge-Based Systems, 299, 112115. https://doi.org/https://doi.org/10.1016/j.knosys.2024.112115
Petkus, M. (2019). Why and how zk-snark works. arXiv preprint arXiv:1906.07221.
Petrosino, L., Masi, L., D’Antoni, F., Merone, M., & Vollero, L. (2025). A zero-knowledge proof federated learning on DLT for healthcare data. Journal of Parallel and Distributed Computing, 196, 104992. https://doi.org/https://doi.org/10.1016/j.jpdc.2024.104992
Zhang, R., Xue, R., & Liu, L. (2019). Security and Privacy on Blockchain. ACM Comput. Surv., 52(3). https://doi.org/10.1145/3316481