


با توجه به افزایش تهدیدات داخلی و خارجی برای شبکه ها و منابع، هوشیاری مداوم در مورد امنیت ضروری است. در نتیجه، محققان و پزشکان استراتژیهای مختلفی از جمله سیستمهای تشخیص نفوذ (IDS)، سیستمهای پیشگیری از نفوذ (IPS)، سیستمهای پاسخ به نفوذ (IRS) و سیستمهای تحمل نفوذ (ITS) را ارائه کردهاند که در ادامه مورد بررسی قرار می گیرند (Deka et al., 2015).
-
سیستم تشخیص نفوذ (Intrusion detection system)
یک سیستم تشخیص نفوذ یا به اختصار IDS، به منظور شناسایی فعالیت های مخرب و نقض سیاست ها، به نظارت یک سیستم یا شبکه می پردازد. برخی از سیستم ها یا رویکردها ممکن است سعی در متوقف کردن تلاش برای نفوذ داشته باشند با این حال این مساله در حیطه کاری IDS نمی گنجد. چرا که هدف IDS شناسایی و اطلاع رسانی به مدافعان فعال در مورد نفوذ است. اگر IDS هر گونه تهدیدی را شناسایی کند، به سیستم یا مدیر شبکه هشدار می دهد. شکل زیر نمای کلی یک IDS را نشان می دهد. اجزاء عبارتند از: سیستم مدیریت (managing system)، جزء نظارت (monitoring component)، جزء تشخیص (detection component)، و جزء واکنش (reaction component).
- سیستم مدیریت، بر جریان ترافیک در شبکه نظارت دارد و اطلاعات ترافیک را برای تجزیه و تحلیل در اختیار مؤلفه نظارت قرار می دهد.
- مؤلفه نظارت، با نظارت بر ترافیک، به تحلیل رفتار شبکه می پردازد.
- مؤلفه تشخیص، هرگونه رفتار مشکوک را با توجه به ماهیت کار عادی شبکه تشخیص می دهد. اگر رفتار غیرعادی تشخیص داده شود، به مؤلفه واکنش اطلاع داده می شود.
- مؤلفه واکنش به موقعیت واکنش نشان می دهد. پس از تشخیص ناهنجاری، زنگ هشدار را به صدا در می آورد تا مدیران از نفوذ رخ داده آگاه شوند و اقدامات لازم را انجام دهند.
در شکل زیر نحوه همکاری مولفه های یک IDS با یکدیگر نمایش داده شده است.
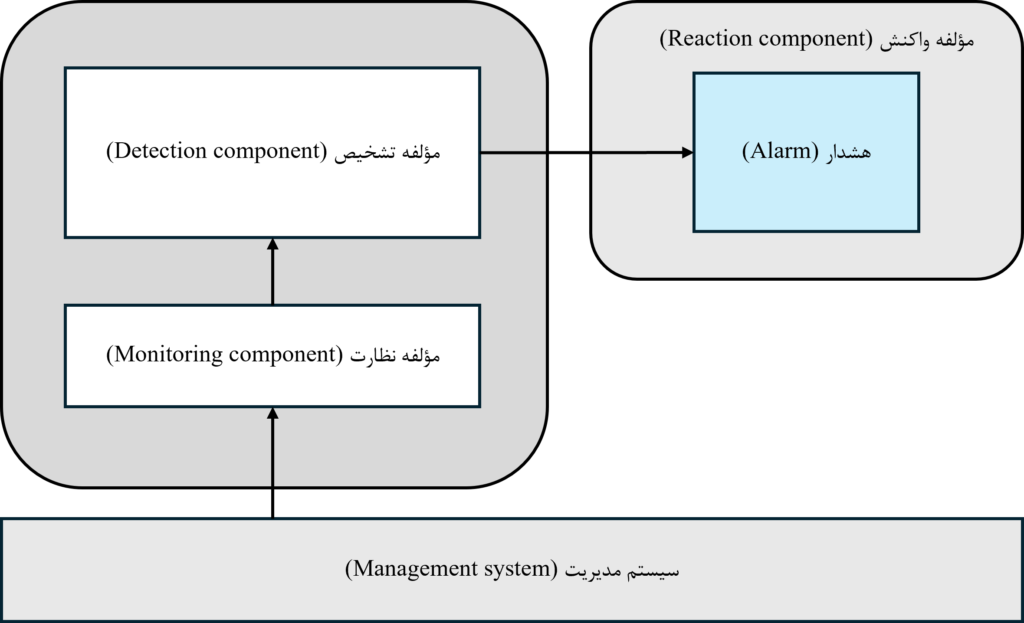
نمای کلی از سیستم تشخیص نفوذ (IDS)
2. سیستم جلوگیری از نفوذ (Intrusion prevention system)
یک سیستم جلوگیری از حمله یا به اختصار IPS، یک نسخه ارتقا یافته از IDS است. هر دوی آن ها، ترافیک شبکه و/یا فعالیت های سیستم را از نظر فعالیت های مخرب نظارت می کنند، اما تفاوت اصلی این است که سیستم های پیشگیری از نفوذ می توانند به طور فعال از نفوذهای شناسایی شده جلوگیری کنند. یک IPS مراحلی مانند ارسال زنگ هشدار، حذف بسته های مخرب، تنظیم مجدد اتصال و/یا مسدود کردن ترافیک از آدرس های IP متخلف را اجرا می کند. شکل زیر یک نمای کلی از یک سیستم جلوگیری از نفوذ را نشان می دهد. سیستم مدیریت، مؤلفه نظارت و مؤلفه تشخیص مشابه موارد موجود در IDS است، اما در مولفه واکنش، یک مؤلفه تحت عنوان موتور پیشگیری (Prevention Engine) به اعمال روش های پیشگیری نفوذ می پردازد.
- در مؤلفه واکنش، موتور پیشگیرانه رویه هایی را با توجه به الگوی رفتار ترافیک مشکوک با همکاری نزدیک با سیستم مدیریت اعمال می کند.
- سیستم مدیریت، جریان ترافیک را مدیریت می کند و رویه های ارائه شده توسط موتور پیشگیری را اعمال می کند.
- در این جا، مؤلفه نظارت و مولفه تشخیص مشابه سیستم های IDS کار می کنند.
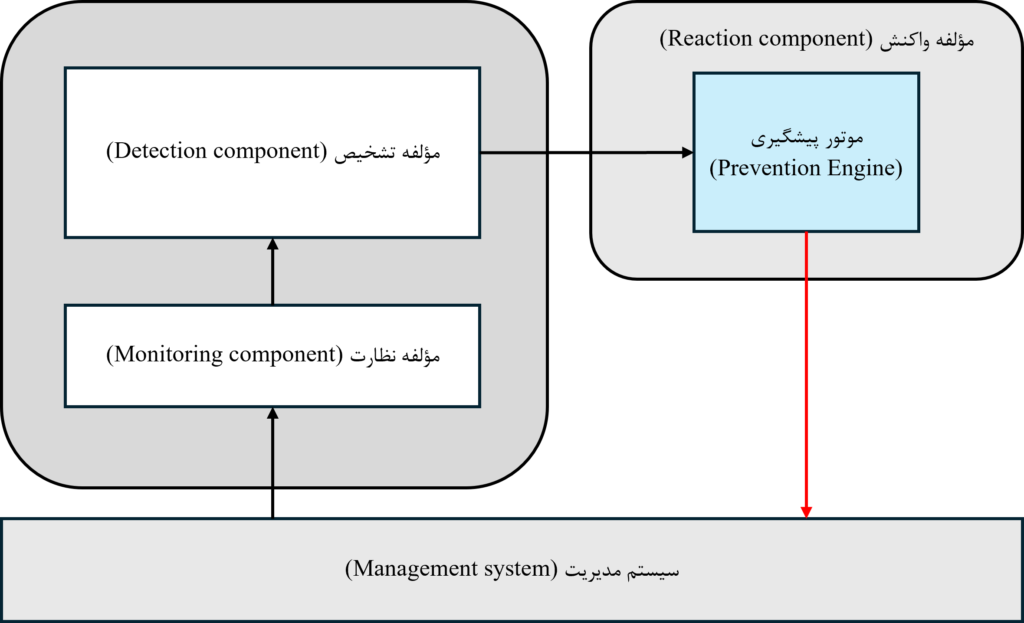
یک نمای کلی از سیستم جلوگیری از نفوذ (IPS)
3. سیستم واکنش به نفوذ (Intrusion response system)
یک سیستم پاسخ به نفوذ یا به اختصار IRS، بر اساس هشدارهای IDS، به طور مداوم به نظارت سلامت سیستم می پردازد و با اقدامات مناسب از وخیم تر شدن اوضاع جلوگیری می کند و سعی می کند سیستم را به حالت سالم (healthy mode) خود باز گردد. در واقع زمانی که سیستم مورد حمله قرار می گیرد، یک سیستم اعلان، هشدار می دهد. این هشدار می تواند حاوی اطلاعاتی از قبیل شرح حمله، زمان حمله، IP منبع و حساب های کاربری مورد استفاده برای حمله باشد. یک IRS، بر حسب نوع حمله، با مجموعه ای از اقدامات پاسخ از پیش پیکربندی شده (preconfigured set of response actions) و بطور خودکار به حمله صورت گرفته، پاسخ می دهد. در IDS پس از شناسایی رفتارهای مشکوک یک هشدار صادر می شود و بعد از آن تیم مربوطه به اقدام علیه اقدامات مخرب شناسایی شده می پردازد. در واقه در IDS بین تشخیص نفوذ و پاسخ تاخیر وجود دارد، حال آن که IRS یک رویکرد پاسخ خودکار دارد که بر خلاف IDS نیازی به مداخله انسانی نخواهد داشت. شکل زیر ساختار عمومی یک سیستم IRS را نشان می دهد که به مانند IDS و IPS شامل یک جزء واکنش، یک جزء تشخیص، یک جزء نظارت و یک سیستم مدیریت است. بطور کلی:
- جزء واکنش دارای یک سیستم پاسخ است و
- با استفاده از یک رویکرد از پیش تعریف شده به صورت خودکار به نفوذ پاسخ می دهد.
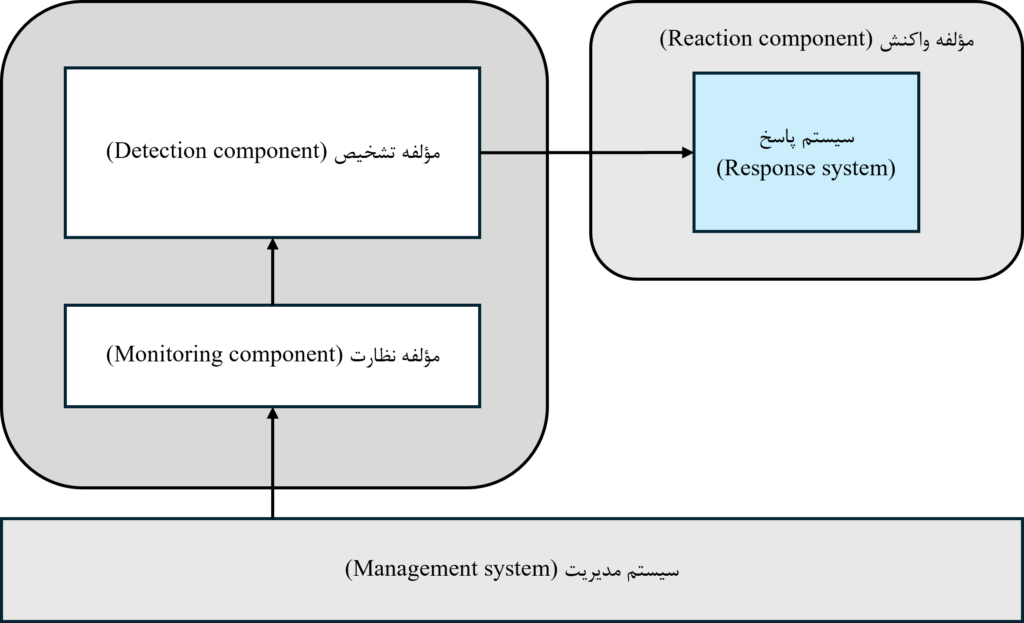
یک نمای کلی از سیستم واکنش به نفوذ
4. سیستم تحمل نفوذ (Intrusion tolerance system)
یک سیستم تحمل نفوذ یا به اختصار ITS، یک رویکرد امنیتی است که برای حفظ در دسترس بودن و یکپارچگی یک سیستم حتی زمانی که تحت حمله است طراحی شده است. برخلاف روشهای امنیتی سنتی که هدفشان جلوگیری از همه نفوذها است، تحمل نفوذ پذیرفته است که برخی از حملات موفق خواهند شد. در عوض، بر اطمینان از اینکه این نفوذها منجر به خرابی کامل سیستم نمی شود تمرکز می کند. این رویکرد شامل ساز و کارهایی است که نفوذها را شناسایی کرده و پاسخهایی را برای کاهش تأثیر آنها ایجاد میکند و به سیستم اجازه میدهد تا به طور ایمن به کار خود ادامه دهد. این یک طراحی مقاوم در برابر خطا است که تضمین می کند سیستم علیرغم به خطر افتادن برخی از اجزا، عملیاتی و ایمن باقی می ماند. شکل زیر یک نمای کلی از یک سیستم تحمل نفوذ را ارائه می دهد.
- در مولفه واکنش، تکنیکهای تحمل نفوذ سعی میکنند از نفوذ از ایجاد خرابی سیستم جلوگیری کنند.
- تکنیک های کلاسیک ممکن است مفید و کارآمد باشند.
- رویکرد تحمل با روش مرسوم پیشگیری از حملات متفاوت است.
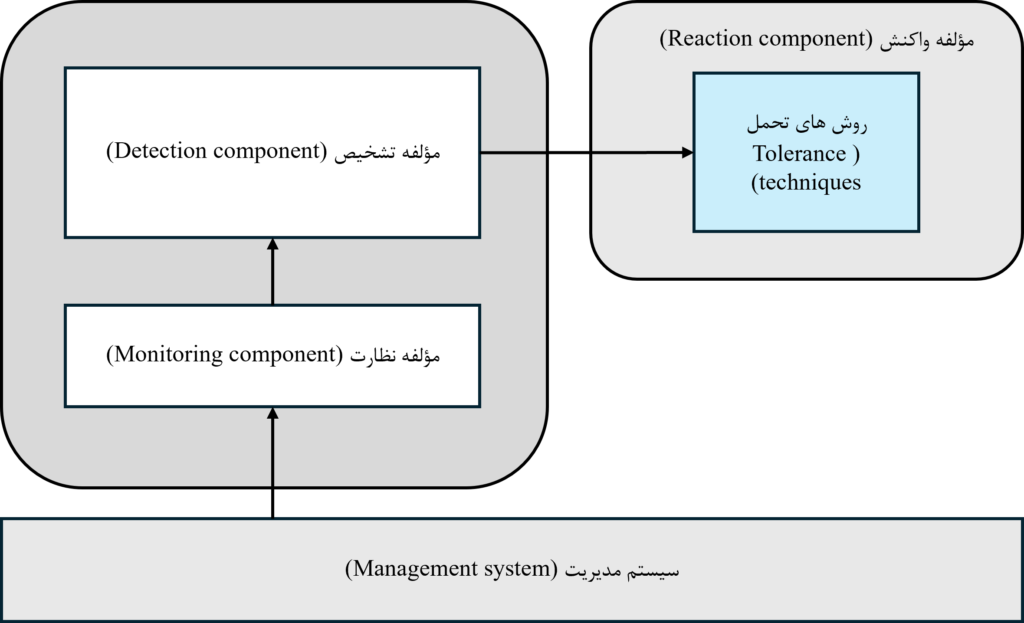
یک نمای کلی از سیستم تحمل نفوذ (ITS)
مشخصات کامل منبع:


